IDC工业互联网数据安全优秀实践 构筑互联网数据服务的坚固防线
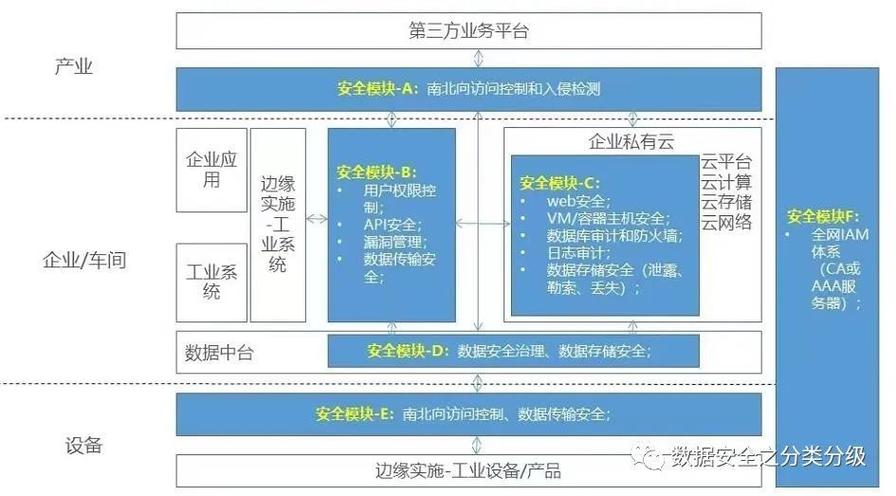
随着工业互联网的蓬勃发展,海量工业数据在IDC(互联网数据中心)中汇聚、流转与计算,数据安全已成为制约工业互联网深化应用的关键瓶颈。IDC作为工业互联网数据服务的核心载体,其数据安全防护能力直接关系到企业生产安全、商业机密乃至国家关键基础设施的稳定运行。本文结合IDC与工业互联网场景的特点,梳理数据安全优秀实践,为互联网数据服务提供可落地的参考框架。
一、IDC场景下工业互联网数据安全的核心挑战
工业互联网数据具有多源异构、实时性高、价值密集、生命周期长等特点。在IDC环境中,数据安全面临以下突出挑战:
- 边界模糊化:IT与OT融合导致传统物理隔离失效,攻击面从办公网延伸至生产控制层。
- 数据流动性强:采集、传输、存储、处理、共享、销毁等环节跨越大网、云平台、边缘节点,泄露路径多。
- 合规压力大:需同时满足《数据安全法》《个人信息保护法》《工业数据分类分级指南》及行业监管要求。
- 勒索攻击频发:工业数据成为勒索软件的重点目标,一旦加密将导致生产停摆。
二、优秀实践框架:覆盖数据全生命周期
1. 数据分类分级与资产测绘
优秀实践起点是“知其所在、识其价值”。IDC服务商应部署自动化数据发现与分类分级工具,对工业协议数据、工艺参数、设计图纸、企业运营数据等进行扫描识别,依据《工业数据分类分级指南》划分公开、内部、重要、核心等级别。同时建立动态数据资产地图,标注数据流转路径与责任主体,为差异化防护提供依据。
实践案例:某钢铁企业联合IDC构建工业数据资产平台,自动识别2000余个数据表,梳理出18类核心工艺参数,并纳入重点监控,使敏感数据暴露面降低70%。
2. 网络纵深防御与微隔离
在IDC内部,工业互联网业务常混合部署,需摒弃“内网可信”假设。优秀实践包括:
- 分区隔离:按照产线、车间、工厂、集团层级划分安全域,域名间通过工业防火墙实施协议白名单控制。
- 微隔离:在虚拟化/容器环境中,以工作负载为中心设定东西向流量策略,阻止勒索软件横向移动。
- 入侵检测与诱捕:在核心交换区部署工业入侵检测系统(IDS),并布置蜜罐诱导攻击者,及早发现异常行为。
3. 全链路加密与密钥管理
数据在采集端、传输链路、IDC存储及备份介质中均需加密保护。推荐实践:
- 传输加密:采用TLS/DTLS或国密算法对工业协议(如OPC UA、MQTT)进行加密隧道封装。
- 存储加密:对数据库、对象存储、大数据平台启用透明加密或应用层加密,确保物理介质丢失时数据不可读。
- 密钥管理:使用硬件安全模块(HSM)或云密钥管理服务,实现密钥生成、轮换、销毁的集中管控,避免密钥硬编码。
4. 数据防泄露与API安全
工业互联网平台对外开放大量API供上下游调用,数据泄露风险高。优秀实践包括:
- API网关管控:对所有数据接口实施认证、鉴权、限流、审计,防止未授权批量拉取。
- 动态脱敏:针对运维、开发、测试等场景,依据角色动态遮蔽敏感字段(如工艺参数、客户信息)。
- 水印与溯源:在共享数据中嵌入暗水印,一旦泄露可追溯至具体责任人与时间。
5. 零信任架构与访问控制
打破“一次认证、长期信任”模式,实践零信任理念:
- 持续验证:每次访问请求均需验证身份、设备健康度、环境风险。
- 最小权限:基于ABAC(属性基访问控制)模型,结合时间、位置、操作类型动态授权。
- 统一身份:集成IAM系统,实现人、设备、应用统一身份管理,避免账号共享。
6. 安全运营与应急响应
IDC需建立面向工业互联网的SOAR(安全编排自动化与响应)能力:
- 日志集中:采集网络设备、安全设备、主机、应用日志,通过SIEM关联分析。
- 威胁情报:接入工业 kontrolle 威胁情报源,提前阻断已知恶意IP与样本。
- 演练与恢复:定期开展勒索软件攻防演练与数据恢复演练,确保备份数据可用,RTO/RPO达标。
三、互联网数据服务视角的合规与治理
面向互联网数据服务,IDC需协助客户落实数据安全治理:
- 合同约束:明确双方数据安全责任边界,要求客户承诺数据来源合法。
- 审计与报告:定期提供安全审计报告、合规证明(如等保测评、ISO 27001)。
- 跨境管理:若涉及数据出境,需通过安全评估或标准合同,并留存记录。
- 销毁证明:服务终止时,提供数据彻底删除与介质消磁证明。
四、实践成效与展望
通过上述优秀实践,IDC可助力工业企业实现:
- 数据安全事件响应时间缩短50%以上;
- 核心数据泄露风险显著下降;
- 满足监管合规要求,提升客户信任度。
随着AI大模型与隐私计算技术的成熟,IDC工业互联网数据安全将向“智能感知、主动防御、密态计算”演进。建议IDC服务商持续投入数据安全技术研发,并与工业企业、监管机构共建协同防护生态,为互联网数据服务筑牢安全底座。
****:IDC不仅是工业互联网的“数据仓库”,更应成为数据安全的“保险箱”。只有将优秀实践固化到日常运营中,才能真正释放工业数据要素价值,推动数字经济高质量发展。
如若转载,请注明出处:http://www.fcxfz.com/product/52.html
更新时间:2026-10-05 16:36:41